Votre intégration est validée en Sandbox ? Il est temps de la brancher sur vos données réelles. Ce guide vous accompagne depuis le formulaire de demande jusqu'à votre première authentification en production, en signalant les deux points qui font revenir vers le support.
Connectez-vous sur www.henrri.net, cliquez sur votre avatar en haut à droite, puis sélectionnez « API & Intégrations ». Tant que l'accès n'est pas ouvert, la section Clé de production n'affiche qu'un lien vers le formulaire.
La production travaille sur votre comptabilité réelle : une facture finalisée par erreur ne se supprime pas, et chaque finalisation consomme des crédits. Le bac à sable est gratuit et réversible. Obtenir un accès Sandbox.
C'est sur elle que nous nous appuyons pour ouvrir l'accès. Indiquez ce que votre outil fera, en lecture comme en écriture, et avec quel logiciel il dialoguera.
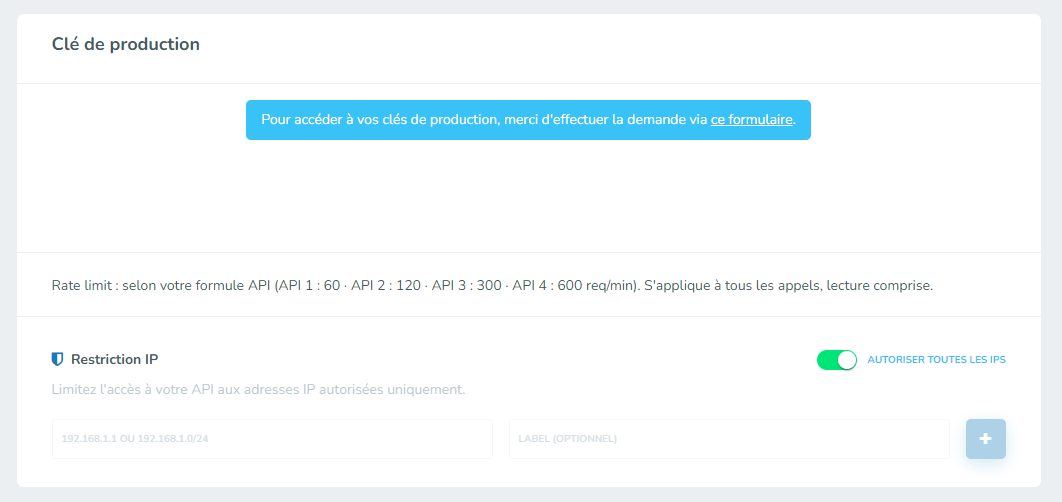
L'ouverture n'est pas automatique. Nous traitons votre demande, puis vous recevez un mail confirmant que l'accès aux clés de production est ouvert sur votre compte.
Il n'y a pas de notification dans l'interface : c'est ce mail qui fait foi. Inutile de rafraîchir la page entre-temps, la section reste inchangée tant que la demande n'est pas traitée.
Les comptes provisoires ne sont pas éligibles à une clé de production.
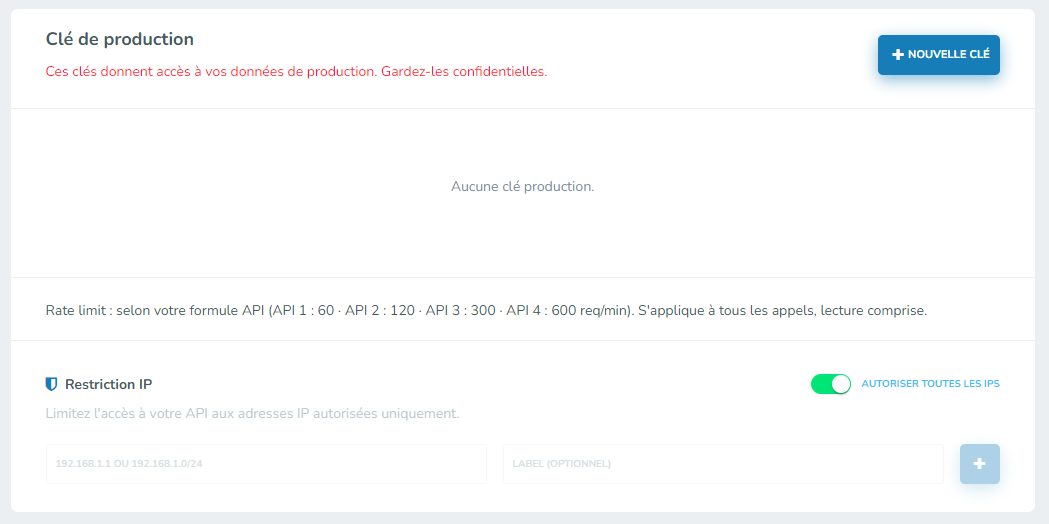
Retournez dans API & Intégrations : la section a changé et vous pouvez désormais générer vos clés vous-même.
Vous pouvez au passage restreindre l'accès à certaines adresses IP, ce qui est recommandé si votre automatisation tourne depuis un serveur fixe. Par défaut, toutes les IP sont autorisées.
60 requêtes par minute sur API 1, puis 120, 300 et 600 sur les formules suivantes. Elle s'applique à tous les appels, lectures comprises.
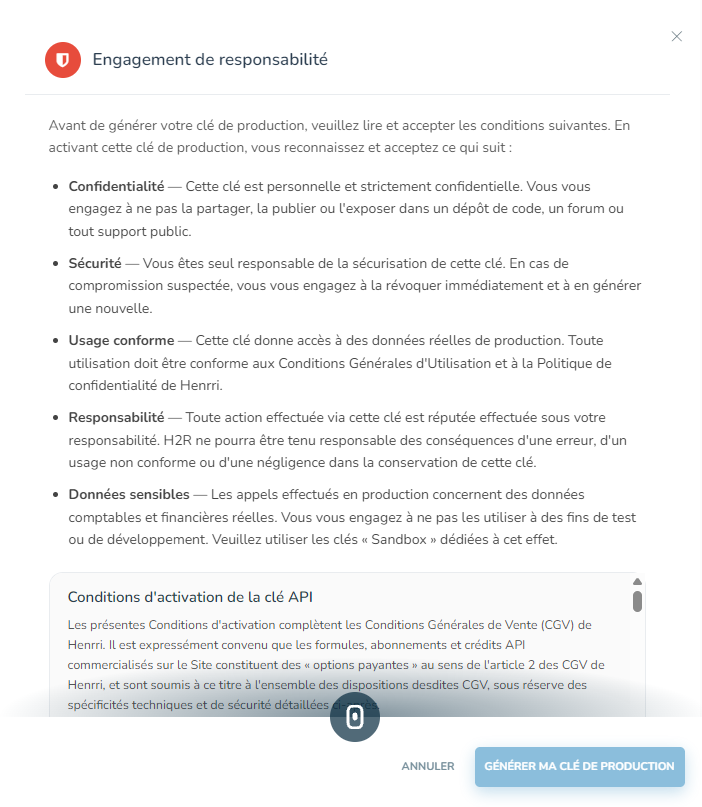
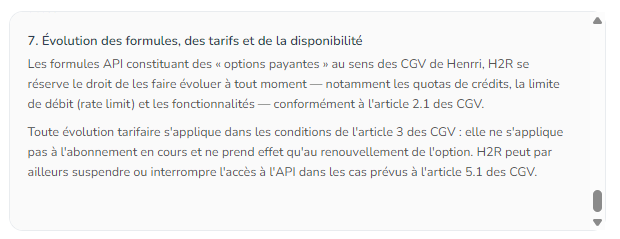
Une fenêtre s'ouvre : confidentialité, sécurité, usage conforme, responsabilité et données sensibles. Elle contient également les conditions d'activation dans un cadre déroulant.
Le bouton GÉNÉRER MA CLÉ DE PRODUCTION reste inactif tant que vous n'avez pas parcouru l'intégralité des conditions dans le cadre déroulant. C'est le point qui bloque le plus souvent.
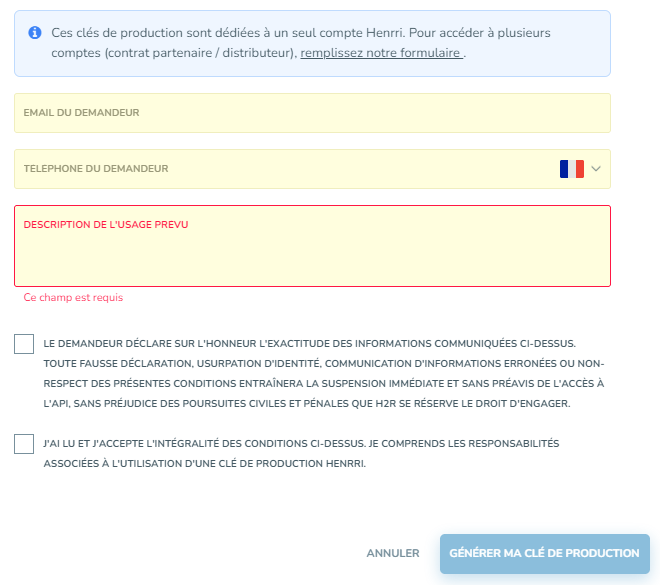
Un petit formulaire apparaît ensuite : votre email, votre téléphone, la description de l'usage prévu, puis deux cases à cocher. Les trois champs sont obligatoires.
Ces clés sont dédiées à un seul compte. Pour en couvrir plusieurs, dans le cadre d'un contrat partenaire ou distributeur, un formulaire distinct est proposé en haut de cette fenêtre.
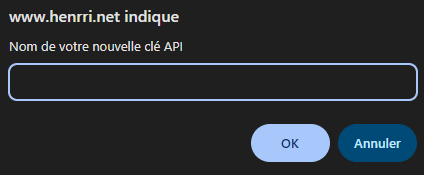
Une fenêtre du navigateur vous demande un nom. Choisissez-en un qui vous parlera dans six mois.
Si vous prévoyez plusieurs intégrations, nommez la clé d'après son usage plutôt que d'après sa date : Make - devis est plus utile que cle 2.
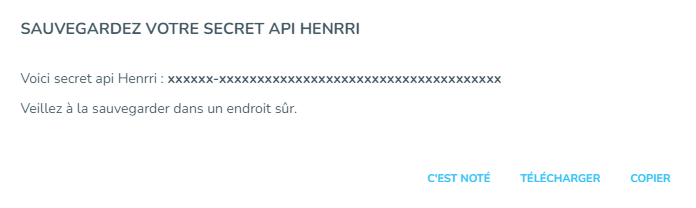
Une fenêtre SAUVEGARDEZ VOTRE SECRET API HENRRI affiche votre secret. Il ne sera plus jamais affiché.
Pour le coller dans votre gestionnaire de mots de passe
Pour récupérer un fichier texte à stocker en lieu sûr
Ferme la fenêtre — à ne cliquer qu'après sauvegarde
Il n'existe aucun moyen de le retrouver. Il faudra régénérer la clé avec l'icône de rafraîchissement, ce qui invalide l'ancien secret et oblige à le remplacer partout où il est utilisé. Ne le placez jamais dans un dépôt de code, un ticket ou une conversation.
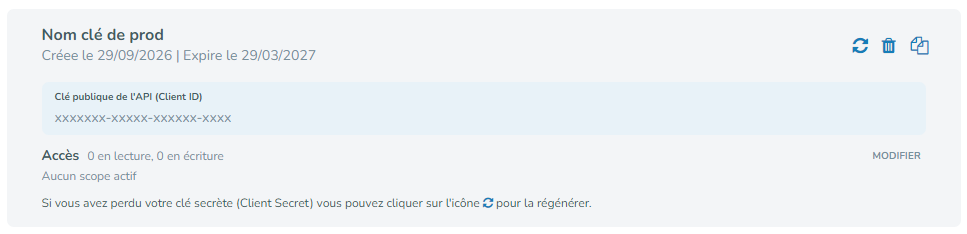
Après « C'est noté », la fiche de la clé s'affiche avec votre Client ID, lui toujours consultable. Mais la clé ne peut encore rien faire.
La fiche indique « Accès 0 en lecture, 0 en écriture · Aucun scope actif ». Tant que vous ne les avez pas ouverts avec MODIFIER, vos appels répondront 403 même avec un jeton valide. C'est la cause la plus fréquente des 403 signalés juste après la création d'une clé.
N'ouvrez que ce dont votre intégration a besoin : un connecteur qui alimente un tableau de bord n'a besoin que de la lecture.
La fiche affiche la date de création et celle d'expiration, six mois plus tard. Passé ce délai, la clé cesse de fonctionner. Posez-vous un rappel dès maintenant.
Une seule requête suffit à confirmer que tout est en place. Notez l'adresse de base : api.henrri.io, sans /scalar, qui est le chemin de la documentation et renverrait une erreur 404.
https://api.henrri.io/v1/users/authenticate
https://api.henrri.io/v1/users/refresh-token
# Authentification en production
curl -s -X POST https://api.henrri.io/v1/users/authenticate \
  -H "Content-Type: application/json" \
-d '{"clientId":"VOTRE_CLIENT_ID","clientSecret":"VOTRE_SECRET"}'{
"access_token": "eyJhbGciOi...",
"expires_in": 600,
"scope": "Company_Read Customer_Read Document_Read ..."
}Relisez le champ scope : si les portées attendues n'y figurent pas, revenez à l'étape 7. Les droits sont attribués à l'authentification, donc après toute modification il faut redemander un jeton.
Les guides d'intégration vous attendent, avec des exemples exécutés et vérifiés.